立証可能性水準の統合統制:統合監視の先にある業務運営モデル
エグゼクティブ・サマリー
ほとんどの金融機関は監視技術に多額の投資をしてきましたが、検査を受けた際に根本的な問いに答えられない機関が今なお多く存在します。その問いとは、規制上の義務を、統制の設計、モニタリング、ケースの結果、是正に至るまで、各段階で再現可能な証拠を伴って追跡できるか、というものです。
この問いに答えられないのは技術の問題ではありません。分類体系、データ、ワークフロー、ガバナンス、説明責任の分断に根ざした業務運営モデルの問題です。分断された統制は、一貫性を欠く結果、脆弱な証拠の連鎖、遅い是正サイクルを生み、まさに最も重要な局面で立証可能性を損ないます。
本稿は、立証可能性水準の統合統制を統制システムの能力として定義します。すなわち、観察されたコンダクトを持続的なリスク低減に変換する閉じた改善ループに支えられて、義務から成果までの一気通貫で監査可能な系譜を維持する能力です。統合とは、システムをつなぎ合わせることではありません。再現可能で検査に耐える証拠を大規模に生み出す、統制システムの特性です。
本稿は、8つの反証可能なテスト、観察可能な成果物を伴う5段階の成熟度モデル、典型的な失敗モードの分類、段階的な導入経路を提示します。これらは、コンプライアンス業務のリーダーが自らのプログラムを評価し、立証可能性を最大限に高めるよう改善の順序を決めるための具体的なツールです。
1. 問題:分断が立証可能性を壊す
1.1 分断された統制、分断された証拠
典型的な金融機関では、指示的統制(ポリシー、義務、手続)は文書リポジトリやGRCプラットフォームにあります。予防的統制(情報障壁、利益相反管理、事前承認、役職員の個人取引の承認)は別のシステムで運用されています。発見的統制(コミュニケーション監視、売買審査、取引モニタリング)は、独立したアラート・パイプラインを持つ専用プラットフォーム上で稼働しています。調査、ケース管理、是正の追跡は、それぞれ独自のシステムとワークフローを占めています。
各機能は個別には良好に機能しているかもしれません。しかし、それらが孤立して運用されている限り、金融機関は検査官がますます求めるもの、義務がどのように統制になり、その統制が関連するコンダクトをどのように検知または予防し、どのような調査が行われ、どのような是正措置が取られ、その結果プログラムがどのように改善されたかを示す、一貫した一気通貫の証拠の連鎖、を提示できません。
1.2 分断がもたらす結果
分断は、互いに増幅し合う3つの問題を生みます:
1. 一貫性を欠く結果。 義務と統制を結び付ける統合された分類体系がなければ、チームごとに同じ義務を異なって解釈し、異なるカバレッジ前提で統制を設計し、比較できない結果を生み出します。
2. 脆弱な証拠の連鎖。 規制当局が特定の個人について一定期間の統制の全体像を再構成するよう求めたとき、分断されたプログラムでは複数のチームにまたがる数週間の手作業による収集が必要になります。その結果できあがる証拠パッケージは、再現可能でも独立して検証可能でもありません。
3. 遅い是正。 検知の結果を統制の設計に還元する閉じたループがなければ、同じ種類のコンダクトが繰り返されます。監督上の指摘は解消されるのではなく蓄積していきます。
これらは、検査チームが監督サイクルをまたいで残り続けるガバナンス関連の指摘の根拠として一貫して特定する、業務上のパターンです。
2. 定義:立証可能性水準の統合統制
2.1 統制システムの特性としての統合
立証可能性水準の統合統制とは、技術の特性ではなく統制システムの特性です。プログラムは、定義された範囲内で以下の4つの特性を示せるとき、この特性を備えています:
1. 追跡可能性。 すべての規制上の義務と社内ポリシーが、統合されバージョン管理された分類体系の中で、個別の予防的統制および発見的統制に対応付けられている。
2. 再現可能性。 分断されたシステムにまたがる手作業の収集なしに、あらゆるケースを(引き金となったシグナルから調査、処理判断、是正措置まで)一気通貫で再構成できる。
3. ガバナンス。 統制設計の変更、モデルの更新、ルールのチューニング判断、閾値の変更が、根拠、承認、影響評価とともに文書化されている。
4. スケール。 上記の特性が、旗艦シナリオ、主要言語のコンテンツ、パイロット対象者だけでなく、定義された範囲内のチャネル、対象者、言語、事業ラインにわたって一貫して成り立つ。
2.2 立証可能性ループ
中核となる業務運営モデルは、6つの段階からなる閉じたループであり(ポリシーは会社が自らの義務を直接翻訳したものであるため、義務とポリシーは1つの段階に統合しています)、各段階が個別の証拠成果物を生み出します:
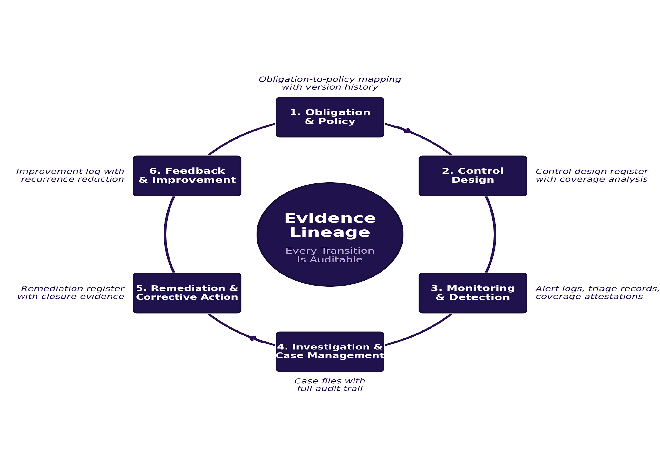
第1段階 – 義務とポリシー: 規制上の義務を特定し、社内ポリシーに対応付け、個別の統制要件に結び付けます。成果物:バージョン履歴付きの義務とポリシーの対応表。
第2段階 – 統制設計: 各義務について、予防的統制(障壁、承認、制限)と発見的統制(監視シナリオ、モニタリング・ルール、モデル)を設計し文書化します。成果物:カバレッジ分析付きの統制設計台帳。
第3段階 – モニタリングと検知: 統制が定義されたチャネル、対象者、言語にわたって稼働します。アラートが生成され、トリアージされ、ルーティングされます。成果物:アラート生成ログ、トリアージ記録、カバレッジの証明書。
第4段階 – 調査とケース管理: エスカレーションされたアラートを、領域横断の文脈にアクセスしながら調査します。処理判断は根拠とともに記録されます。成果物:完全な監査証跡付きのケースファイル。
第5段階 – 是正と是正措置: 確認された指摘事項が、文書化された是正措置(懲戒処分、プロセス変更、統制の調整、対象を絞った研修)を起動します。成果物:完了証拠付きの是正台帳。
第6段階 – フィードバックと改善: ケースの結果を分類し分析します。認識不足やプロセスの不備に起因するコンダクトは予防的統制にフィードバックされ、検知モデルは観察されたパターンに基づいて再調整されます。コンダクトを意図的な不正行為と認識不足に分類するのは業務上のトリアージの手段であって法的な判断ではなく、その価値は是正を体系的に振り分けることにあります。成果物:測定された再発減少を記録した改善ログ。
段階間のいずれかの移行に手作業の再構成が必要であったり、保持される証拠が生まれなかったりすれば、ループはその時点で途切れ、立証可能性も失われます。
3. 予防的統制と発見的統制:なぜ統合が必要か
予防的統制はコンダクトが起きる前に作用します:情報障壁、役職員の個人取引(個人的な取引)の制限、事前承認の要件、利益相反の判定、ポリシーの自動適用です。発見的統制はコンダクトが起きた後に作用します:コミュニケーション監視、売買審査、取引モニタリング、行動分析です。
ほとんどのコンプライアンス・プログラムは、これらの区分を組織上別々のサイロで管理しています。この分離は3つの立証可能性のギャップを生みます:
1. 文脈の喪失。 監視アラートが発火したとき、調査担当者には、調査の方向性を大きく変え得る関連する予防的統制の判断(ウォールクロス、事前承認、制限リストの状況)が見えていないことがあります。
2. 管理されていない残余リスクを伴うカバレッジの重複。 予防的統制と発見的統制は、よく理解されたリスクシナリオでは重複しながら、どちらのチームも担当しない新興または領域横断のシナリオにはギャップを残していることがあります。
3. 途切れた改善ループ。 発見的統制が予防的措置で対処できる繰り返しのコンダクトを特定しても、その指摘事項を予防的統制の設計に反映する体系的な仕組みがなければ、プログラムは恒久的に事後対応にとどまります。
統合に単一のプラットフォームは必要ありません。必要なのは、共通の分類体系、自動化されたデータ連携、定義された引き継ぎ手順、そして予防機能と発見機能の継ぎ目に責任を持つガバナンス構造です。最低限、共通のエンティティ識別子(人、口座、金融商品、チャネル)、システム間のAPIレベルのデータアクセス、各引き継ぎ点で文書化されたエスカレーション基準が必要です。
4. 立証可能性ループ:業務運営モデルの詳細
6段階のループは継続的なサイクルとして運用されます。その有効性は3つの運用原則に依存します:
原則1 – すべての移行に証拠を。 各引き継ぎは、保持され照会可能な記録を生み出さなければなりません。義務と統制の対応表はバージョン管理されなければなりません。アラートのトリアージ判断は文書化されなければなりません。調査の処理判断には根拠が含まれなければなりません。是正措置は完了まで追跡されなければなりません。改善措置はその効果を測定されなければなりません。
原則2 – 分類が改善を駆動する。 確認されたすべての指摘事項は業務上分類されるべきです:意図的な不正行為には完全な調査の厳格さが必要であり、認識不足やプロセスの不備は、測定された再発減少を伴う対象を絞った予防的統制に直接反映されるべきです。
原則3 – 範囲に基づく実装。 検査官は定義された範囲内で統制の有効性を評価します。文書化された範囲内で完全なループを示し、信頼できる拡張ロードマップを備えたプログラムは、より広いが保証の弱い範囲での浅い統合よりも強い証拠を提示します。
4.1 ガバナンスと説明責任
ループには3つの防衛線にわたる明確な責任の所在が必要です:第1線は統制の実行と日々の運用に責任を持ち、第2線は設計基準、監督、牽制に責任を持ち、第3線は設計と運用の有効性の双方について独立した保証を提供します。
報告の頻度:月次の運用管理情報(アラート件数、トリアージの質、カバレッジ指標)をプログラム責任者へ、四半期ごとの有効性報告(テスト結果、再発の傾向、是正の状況)を上級経営陣または取締役会のリスク委員会(または同等の上級ガバナンス機関)へ、年次の独立保証サイクル。重大な統制の失敗や範囲のギャップは、通常の頻度とは別に、プログラム責任者および関連する上級経営陣への即時のエスカレーションを引き起こします。専任の監視ガバナンス・フォーラム、または既存のリスク・統制委員会の常設議題が、機能横断の調整に責任を持ち、範囲の変更を承認し、四半期ごとの有効性報告をレビューすべきです。
5. 反証可能なテスト:あなたのプログラムは統合統制を備えているか
以下の8つのテストは、真の統合と表面的な集約を区別します。各テストは二値です:プログラムがその能力を示せるか、示せないかのいずれかです。
テスト1 – 義務の追跡可能性。 定義された範囲内の任意の規制上の義務を選びます。会社は、それを実装する個別の予防的統制と発見的統制を、対応付けが最後にレビューされた時期を示すバージョン履歴とともに、求めに応じて提示できますか?
テスト2 – ケースの再現可能性。 定義されたレビュー期間から任意の完了ケースを選びます。独立したレビュー担当者(元のケースを担当しなかった者)が、元のアナリストのメモや記憶に頼ることなく、システム記録のみから完全な証拠の連鎖を再構成し、同じ結論に至ることができますか?
テスト3 – 領域横断の文脈。 監視アラートが発火したとき、調査担当者は、別のシステムから手作業で取得することなく、関連するコミュニケーション、取引データ、利益相反/障壁の判断、アーカイブされた記録に1つのワークフローの中で自動的にアクセスできますか?
テスト4 – カバレッジの一貫性。 会社は、定義された範囲内のすべてのチャネル、対象者、言語にわたって一貫したモニタリング・カバレッジを、除外の根拠を文書化した上で示せますか?カバレッジとは、単なる取り込みやアーカイブではなく、能動的な検知とレビューを意味します。
テスト5 – 変更管理。 定義されたレビュー期間内の任意の監視モデル、ルール、閾値の変更について、会社は文書化された根拠、承認、影響評価、実装後のパフォーマンス比較を提示できますか?
テスト6 – 是正の完了。 確認された指摘事項について、会社は是正措置が定義され、割り当てられ、完了まで追跡され、有効性が検証されたことを(同じ種類のコンダクトが同じ頻度で再発しなかった証拠とともに)示せますか?
テスト7 – 予防と発見の連携。 会社は、発見的統制の指摘事項が予防的統制の文書化された変更(ポリシーの更新、障壁の変更、研修プログラム、システム上の制限)につながった具体的な事例を(再発への測定された影響とともに)示せますか?
テスト8 – 証拠作成の速度。 特定の個人について一定期間の完全な統制の全体像(適用されるポリシー、予防措置、監視アラート、調査結果、アーカイブされた記録)の提示を求められた場合、会社は手作業で組み立てたスプレッドシートではなくシステムが生成した出力を用いて、数週間ではなく数時間でそれを行えますか?
定義された範囲内で8つのテストすべてに合格するプログラムは、その範囲について立証可能性水準の統合統制を備えています。3つ以上に不合格のプログラムには、立証可能性を損なう重大な統合のギャップがあります。
6. 成熟度モデル:統制統合の5つのレベル
レベル1 – サイロ化
特徴: 指示的、予防的、発見的統制が体系的な連携なしに別々のシステムで運用されている。調査には複数のシステムからの手作業による証拠の収集が必要。 観察可能な成果物: 別々で連携のないポリシー台帳と統制一覧。領域横断のケース・ワークフローがない。証拠の作成に数週間の作業を要する。 典型的な落とし穴: チームが個別には良好に機能しているため、一気通貫の立証可能性の欠如が覆い隠される。
レベル2 – 部分的に連携
特徴: 層の間に何らかの連携が存在する。ポリシーが監視シナリオを参照していたり、一部のデータがシステム間を流れていたりする。しかし統合は手作業で、一貫性がなく、変更サイクルを通じて維持されていない。 観察可能な成果物: スプレッドシートベースの義務の対応表(不完全で、バージョン管理されていない)。手作業の証拠収集は数日で可能だが数時間では不可能。重大なインシデントの後の場当たり的な改善措置。 典型的な落とし穴: 部分的な連携が、検査の圧力の下では持ちこたえない統合の錯覚を生む。
レベル3 – 統合
特徴: 指示的、予防的、発見的の各層にわたり、定義された引き継ぎ、共有データ、定期的なガバナンスをもって統制が連携している。統合された分類体系が存在し、維持されている。 観察可能な成果物: 義務と統制を結び付ける維持された統制ライブラリ。自動化された文脈補強を備えた領域横断の調査ワークフロー。除外の根拠を文書化したカバレッジの証明書。文書化された措置を伴う四半期ごとの改善レビュー。 典型的な落とし穴: ガバナンスが3つの防衛線に分散されず単一の機能に集中し、キーパーソン・リスクを生む。
レベル3は、プログラムが定義された範囲内で立証可能性水準の統合を信頼性をもって主張できる最低限の閾値です。
レベル4 – 一体化
特徴: 統制が単一のシステムとして運用されている。ポリシーの変更が予防ワークフロー、監視シナリオ、調査プレイブックに自動的に伝播する。証拠は継続的で、監査可能で、規制当局にそのまま提出できる。 観察可能な成果物: 監査証跡を伴う義務から統制への自動伝播。数時間でのオンデマンドの証拠作成。文書化された再発減少指標。設計と運用の有効性の双方に対する独立保証。 典型的な落とし穴: 重要な判断ポイントで人の判断と説明責任を維持しないまま自動化を過剰に作り込む。
レベル5 – 適応型
特徴: レベル4のすべての特性に加え、プログラムが新興リスク(新しいコミュニケーション・チャネル、新しい言語、新しいコンダクトの類型、自動化または機械生成のコミュニケーション)に範囲を能動的に拡張している。 観察可能な成果物: 実行証拠を伴う文書化された範囲拡張ロードマップ。自動化されたコミュニケーションのガバナンスに向けた新興リスク検知能力。法域横断の証拠複製能力。 典型的な落とし穴: 適応への野心が運用能力を上回り、深さを伴わない広さに陥る。
7. 典型的な失敗モード
統合の取り組みは予測可能な理由で失敗します。これらの失敗モードを早期に認識することで、プログラムは症状ではなく根本原因に対処できます。
7.1 分類体系の分断
異なる機能が同じ基礎的リスクに異なる分類体系を使っている。統合された分類体系がなければ、機能横断の報告は信頼できず、改善ループは閉じません。
7.2 データ系譜のギャップ
データが文書化された系譜や照合統制なしにシステム間を流れ、変換、補強の手順、照合点が不透明である。検査官が特定のコミュニケーションがどのようにアラートになったか(またはならなかったか)を尋ねたとき、会社はその経路を再構成できません。
7.3 ワークフローの分断
監視、調査、是正が手作業の引き継ぎを伴う別々のワークフローとして運用されている。移行のたびに文脈が失われる。是正措置がそれを引き起こしたケースとは別に追跡され、証拠の連鎖が途切れます。
7.4 ガバナンスのギャップ
一気通貫の統制システムに責任を持つ単一の機能やガバナンス機関が存在しない。モデル検証、ルールのチューニング、閾値の変更、カバレッジの判断に一貫した変更管理の規律がない。統合の主張が独立保証によって検証されていません。
7.5 能力と人材のギャップ
統合は、コンプライアンス、技術、オペレーションにまたがるスキルを要する機能横断の規律です。少数の領域横断の人材に依存するプログラムはキーパーソン・リスクに直面し、業務運営モデルを拡張できません。この能力を育成も獲得もできないプログラムは、システムへの投資額にかかわらずレベル2で停滞します。
8. 段階的な導入経路:現実的なロードマップ
全面的な変革は現実的でも必要でもありません。以下の段階的アプローチは、各段階で立証可能性の向上を最大化するよう投資の順序を定めます。
第1段階 – 基盤:分類体系、統制一覧、ベースライン証拠
- すべての機能にわたって、義務のカテゴリ、統制の種類、リスクシナリオ、指摘事項の分類を結び付ける統合された分類体系を確立する。
- 包括的な統制一覧を構築する:定義された範囲内で、対象となるすべての義務をそれを実装する統制に対応付ける。
- 現在の証拠作成能力のベースラインを把握する:ケースを一気通貫で再構成し、個人の統制の全体像を提示するのにどれだけ時間がかかるかを測定する。
- カバレッジを文書化する:チャネル、対象者、言語について、ギャップとリスク受容の根拠を明示的に文書化する。
小さく始める。 高リスクの範囲を1つ選びます。例えば、特定のトレーディング対象者の主要チャネルにわたる不公正取引の監視、または特定のアドバイザリー対象者の適合性モニタリングです。拡張する前に、その範囲について完全な分類体系と統制一覧を実証します。
第2段階 – 連携:ワークフローと証拠パッケージの統合
- 予防的統制の判断を発見的統制のワークフローに連携させ、調査担当者が領域横断の文脈に自動的にアクセスできるようにする。
- 領域横断のケース管理を実装する:コミュニケーション・アラート、取引アラート、利益相反の判断が単一の調査ワークフローに流れ込むようにする。
- 証拠パッケージの作成を自動化する:個人またはケースの統制の全体像を求めに応じて提示できるようにする。
- 監視モデル、ルール、閾値に対する変更管理の規律を確立する。
第3段階 – ループを閉じる:継続的改善
- 体系的な違反分類を実装する:意図的な不正行為と認識不足/プロセスの不備を区別する。
- 改善のフィードバック経路を構築する:認識不足に関する指摘事項が、測定された再発減少を伴う対象を絞った予防的統制を体系的に起動するようにする。
- 有効性の検証を文書化した上で、カバレッジを追加の言語、チャネル、対象者に拡張する。
- 設計と運用の有効性の双方を対象に、ループ全体の独立保証を委託する。
結論
統合は技術プロジェクトではありません。それは立証可能性の能力、会社の統制システムが設計どおりに運用され、検知すべきものを検知し、発見したことに対して行動し、学んだことに基づいて改善していることを示す、再現可能で監査可能な証拠を作成する能力、です。
定義された範囲内で、8つのテストを自らのプログラムに適用してください。ギャップを特定してください。検査の下で一貫した証拠を提示する能力を最も直接的に損なうものを優先してください。段階的アプローチを用いて是正の順序を定めてください。成熟度モデルに照らして進捗を測定してください。
立証可能性は、技術を追加することで達成されるものではありません。ループを閉じることで達成されます。
付録:実務者チェックリスト
反証可能なテストのチェックリスト
☐ テスト1 – 義務の追跡可能性:任意の義務を、バージョン履歴とともにそれを実装する統制に対応付けられますか? ☐ テスト2 – ケースの再現可能性:独立したレビュー担当者がシステム記録のみから任意のケースを再構成できますか? ☐ テスト3 – 領域横断の文脈:調査担当者はコミュニケーション、取引、利益相反、アーカイブのデータに自動的にアクセスできますか? ☐ テスト4 – カバレッジの一貫性:チャネル、対象者、言語にわたる一貫したカバレッジを示せますか? ☐ テスト5 – 変更管理:任意のモデル/ルールの変更について根拠、承認、影響評価を提示できますか? ☐ テスト6 – 是正の完了:是正措置は有効性の検証を伴って完了まで追跡されていますか? ☐ テスト7 – 予防と発見の連携:発見的統制の指摘事項が予防的統制の変更を体系的に駆動していますか? ☐ テスト8 – 証拠作成の速度:個人の完全な統制の全体像を、数週間ではなく数時間で提示できますか?
成熟度レベル早見表
☐ レベル1 – サイロ化: 統制が独立して運用されている。機能横断の連携なし。証拠の収集に数週間。 ☐ レベル2 – 部分的に連携: 何らかの連携が存在する。統合は手作業で一貫性がない。証拠は数日。 ☐ レベル3 – 統合(立証可能性の最低閾値): 定義された引き継ぎ、共有データ、維持された分類体系。大規模な再構成なしにほとんどの証拠を提示可能。 ☐ レベル4 – 一体化: 単一システムとしての運用。自動伝播。数時間でのオンデマンドの証拠。測定された改善。 ☐ レベル5 – 適応型: レベル4に加え、能動的な範囲拡張。新興リスクのカバレッジ。法域横断の証拠複製。
段階ごとの準備完了指標
☐ 第1段階完了: 統合された分類体系が存在する。統制一覧が定義された範囲をカバーしている。ベースラインの証拠指標が確立されている。ギャップを認識した上でカバレッジが文書化されている。 ☐ 第2段階完了: 領域横断の調査ワークフローが稼働している。証拠パッケージの作成が自動化されている。モデルとルールの変更管理が整備されている。 ☐ 第3段階完了: 違反分類が稼働している。測定された再発減少を伴って改善ループが閉じつつある。ループ全体の独立保証。範囲の拡張が進行中。